清信安IPS 信息安全软件开发的核心力量
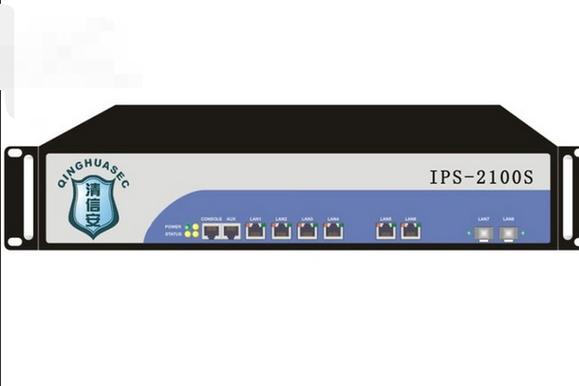
在数字化时代,网络安全威胁日益复杂,入侵防御系统(IPS)已成为企业信息安全架构中不可或缺的一环。清信安IPS作为国内信息安全软件开发领域的重要产品,凭借其深度包检测、实时阻断和智能威胁识别能力,为各类组织提供了主动防御的新范式。本文将探讨清信安IPS在信息安全软件开发中的技术特点、应用价值和发展趋势。
一、清信安IPS的技术架构与核心功能
清信安IPS是一款基于深度包检测(DPI)和协议异常分析的入侵防御系统。其软件开发采用模块化架构,主要包括流量采集模块、威胁检测引擎、策略管理模块和响应处置模块。检测引擎支持超过万种攻击特征库,并能通过行为分析识别未知威胁。与传统的入侵检测系统(IDS)不同,清信安IPS强调实时阻断——一旦发现恶意流量,可在毫秒级内丢弃数据包或重置连接,从而将攻击扼杀在萌芽状态。
在软件实现上,清信安IPS运用了多线程并行处理技术,确保在高吞吐量网络环境下仍保持低延迟。它支持虚拟化部署和云原生集成,可无缝对接SDN、NFV等新型网络架构。
二、信息安全软件开发中的关键挑战与清信安的应对
信息安全软件开发面临三大挑战:一是威胁演变的快速性,传统基于签名的检测难以应对零日攻击;二是性能与安全的平衡,深度检测往往带来延迟;三是策略管理的复杂性,误报和漏报都会影响业务连续性。
清信安IPS通过以下方式应对:
- 引入机器学习模型,对流量进行异常评分,提升未知威胁检出率。
- 采用硬件加速(如FPGA)和智能分流算法,在保证检测深度的同时降低性能损耗。
- 提供可视化策略编排和自动化调优建议,降低运维门槛,减少误报。
三、清信安IPS在实际场景中的应用价值
在金融、政府、能源等行业,清信安IPS已被广泛部署。例如,在某大型银行的数据中心,清信安IPS与防火墙、WAF联动,成功拦截了针对网上银行的SQL注入和暴力破解攻击。在工业控制网络中,清信安IPS通过定制化协议解析,有效防御了针对Modbus和OPC UA协议的恶意指令。
更重要的是,清信安IPS作为信息安全软件开发的一部分,支持持续更新和远程升级,使客户能够快速响应新出现的漏洞(如Log4j、Spring4Shell等),真正实现“动态防御”。
四、未来展望:智能化与协同化
随着AI和隐私计算的发展,清信安IPS正朝着更智能的方向演进。未来版本将强化联邦学习能力,使多个IPS节点共享威胁情报而不泄露原始数据。清信安IPS将更紧密地与SOAR(安全编排自动化与响应)平台集成,实现从检测到响应的全流程自动化。
清信安IPS代表了信息安全软件开发的一个重要方向——从被动检测转向主动防御,从孤立产品转向协同生态。对于任何重视网络安全的组织而言,选择一款成熟的IPS产品如清信安,不仅是对技术的投资,更是对业务连续性和数据资产的坚实保障。
如若转载,请注明出处:http://www.yyq258.com/product/51.html
更新时间:2026-10-05 01:59:27