新思科技发布BSIMM12报告 开源、云、容器安全活动增长显著,信息安全软件开发迎来范式转移
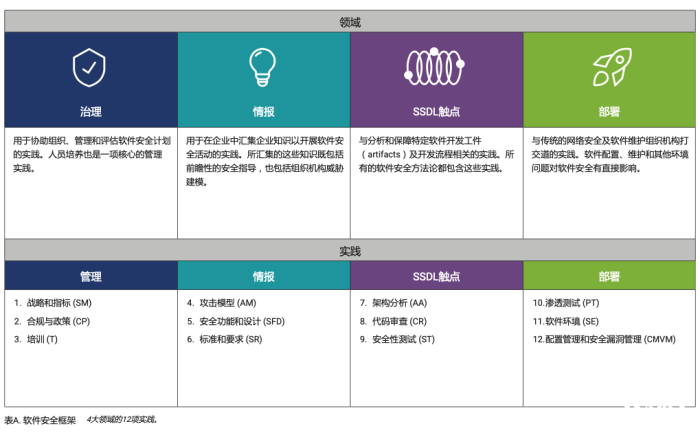
新思科技(Synopsys)正式发布了《BSIMM12》(Building Security In Maturity Model,软件安全构建成熟度模型)报告。作为全球软件安全领域最具权威性的年度基准研究之一,BSIMM12基于对全球134家企业的深度调研,揭示了信息安全软件开发领域正在经历的深刻变革。报告中最引人注目的趋势是:开源软件安全、云原生安全以及容器安全相关的活动呈现出显著增长,标志着企业安全实践正从传统的“边界防护”全面转向“默认安全”与“供应链治理”。
一、开源安全:从隐性风险到显性治理
BSIMM12数据显示,与开源软件治理相关的活动在企业安全计划中的占比大幅提升。超过70%的受调研企业已经建立了专门的开源组件审查流程,较上一版本报告增长了近20%。这一变化直接回应了近年来频发的软件供应链攻击事件(如Log4Shell漏洞),迫使企业必须对第三方代码保持前所未有的透明度和控制力。
具体而言,企业正在将软件物料清单(SBOM)的生成与消费常态化,自动化工具被广泛用于检测开源许可证冲突和已知漏洞。“从左移”理念的深化使得安全团队在开发早期即介入开源组件的选型与评估,而非等到测试阶段再进行扫描。
二、云与容器安全:原生安全范式成为主流
报告指出,云安全和容器安全活动的增长率位居所有实践域前列。随着企业加速将工作负载迁移至云原生架构,传统的边界防火墙和主机代理模式已难以适应动态编排、微服务和短生命周期容器的环境。
BSIMM12记录的典型高成熟度实践包括:基础设施即代码(IaC)的安全扫描、容器镜像的最小化基础镜像与签名验证、Kubernetes准入控制器的策略实施,以及服务网格中的零信任网络策略。值得注意的是,云安全配置错误(如公开暴露的S3存储桶或宽松的IAM策略)依然是主要风险源,但领先企业已开始通过策略即代码(Policy as Code)将合规检查集成到CI/CD流水线中,实现秒级阻断。
三、 信息安全软件开发:从“附加功能”到“内在属性”
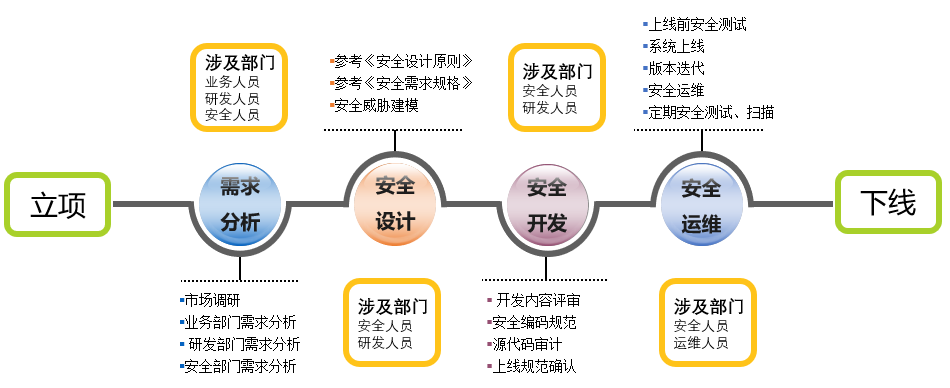
BSIMM12的核心结论直指信息安全软件开发的本质变化:安全不再是一个独立的阶段或可选项,而是软件开发生命周期中不可或缺的内在属性。报告将这一趋势概括为“安全左移的成熟”与“安全右移的延伸”——前者强调需求与设计阶段的安全建模、威胁建模与滥用案例编写;后者则关注运行时防护、遥测与响应自动化。
数据表明,高成熟度组织(BSIMM评分前25%)在以下方面显著领先:
- 安全培训与度量:针对开发人员的定制化安全培训覆盖率超过90%,并使用缺陷密度、平均修复时间等指标驱动持续改进。
- 自动化与工具链集成:将SAST、DAST、SCA和IAST工具无缝嵌入开发人员的工作环境,避免工具切换导致的效率损耗。
- 安全冠军(Security Champions)网络:在开发团队中培养安全联络人,使安全知识去中心化传播,缩短反馈闭环。
四、对企业的启示与行动建议
基于BSIMM12的发现,新思科技建议信息安全软件开发相关团队采取以下优先行动:
- 构建软件物料清单(SBOM)能力:无论监管是否要求,先从关键系统开始生成并消费SBOM,以此作为理解供应链风险的基础。
- 采用策略即代码实现云安全左移:在IaC模板和容器编排配置中预先定义安全策略,并通过准入控制器强制执行。
- 投资于开发者友好的自动化:安全工具必须与IDE、代码仓库和CI/CD平台深度集成,将摩擦降至最低,避免安全成为交付瓶颈。
- 建立安全冠军计划:在每个开发团队中培养至少一名安全联络人,形成双向沟通渠道,加速漏洞修复与知识分享。
- 度量并公开安全指标:使用BSIMM或其他成熟度模型定期自我评估,用数据驱动安全计划的资源分配与优先级排序。
BSIMM12报告清晰地传达了一个信号:信息安全软件开发不再只是安全团队的独角戏,而是全研发组织的共同责任。开源、云和容器安全活动的显著增长,折射出企业在应对复杂性危机时从被动救灾转向主动免疫。未来的赢家将是那些能够将安全能力透明、无感、自动化地织入软件交付高速公路中的组织。新思科技通过BSIMM模型提供的量化基准,无疑为这一转型旅程提供了宝贵的航海图。
如若转载,请注明出处:http://www.yyq258.com/product/56.html
更新时间:2026-10-09 03:07:42